Mô hình làm việc kết hợp (Hybrid Work) đã trở thành phương thức vận hành phổ biến của nhiều doanh nghiệp hiện đại. Tuy nhiên, sự chuyển dịch này đồng thời xóa nhòa ranh giới của bảo mật truyền thống. Dữ liệu của tổ chức không còn nằm cố định bên trong hệ thống mạng nội bộ của văn phòng mà đang được luân chuyển trên hàng loạt thiết bị cá nhân và các không gian làm việc ngoài trụ sở. Đối với ban lãnh đạo, đây không chỉ là câu chuyện linh hoạt nhân sự mà là bài toán quản trị rủi ro dữ liệu mang tính chiến lược sống còn.
01. Bản Chất Rủi Ro Bảo Mật Trong Mô Hình Hybrid Work
Khi nhân sự có thể làm việc từ bất kỳ đâu thì khả năng bị tấn công trên không gian mạng của doanh nghiệp cũng được mở rộng theo cấp số nhân. Các mối đe dọa không gian mạng không còn tập trung vào hệ thống mạng nội bộ mà nhắm thẳng vào các điểm yếu ở biên giới mạng.
- Sự dịch chuyển của vành đai bảo mật truyền thống: Bảo mật doanh nghiệp hiện đại không còn giới hạn trong việc kiểm soát tường lửa tại văn phòng hay mạng nội bộ LAN. Mọi thiết bị kết nối từ xa đều trở thành một điểm tiếp xúc độc lập, đòi hỏi các tiêu chuẩn giám sát chặt chẽ tương đương. Khi ranh giới vật lý bị xóa nhòa, các cuộc tấn công mạng dễ dàng lách qua các lớp phòng thủ cũ để hướng thẳng đến thiết bị của người dùng cuối.
- Thói quen lưu trữ và xử lý thông tin phân tán: Việc nhân sự xử lý tài liệu công việc trên các thiết bị cá nhân hoặc chia sẻ qua các kênh trực tuyến phi chính thống đòi hỏi những quy chuẩn kiểm soát an toàn nghiêm ngặt hơn để ngăn chặn các điểm mù dữ liệu. Nếu thiếu đi các quy định rõ ràng, nhân viên rất dễ vô tình tạo ra các bản sao dữ liệu nhạy cảm nằm ngoài tầm kiểm soát của tổ chức.
- Khoảng trống trong kiểm soát quyền truy cập và phân quyền: Khi không còn sự giám sát trực tiếp tại văn phòng, các nguy cơ về việc lạm dụng quyền hạn, sử dụng tài khoản chung hoặc thiếu hụt cơ chế xác thực đa yếu tố dễ dàng phát sinh hơn. Điều này tạo cơ hội cho kẻ gian chiếm đoạt tài khoản và thâm nhập sâu vào các hệ thống dữ liệu cốt lõi của doanh nghiệp mà không bị phát hiện kịp thời.
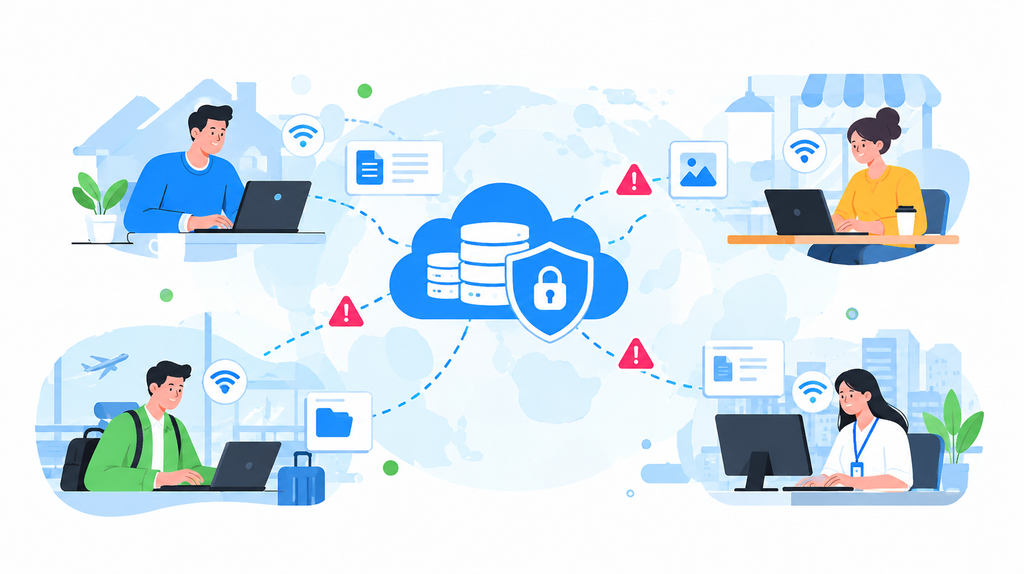
Để giải quyết triệt để các lỗ hổng này ngay từ điểm tiếp xúc đầu tiên, các tổ chức hiện đại thường ưu tiên trang bị các hệ thống kiểm soát toàn diện nhằm giám sát chặt chẽ mọi nguy cơ phát sinh từ thiết bị từ xa.
>>> Xem thêm: Giải pháp tích hợp dữ liệu khách hàng toàn diện cho doanh nghiệp SME
02. Checklist Về Các Nguy Cơ Mất An Toàn Dữ Liệu Trọng Yếu
Để giúp nhà quản lý dễ dàng nhận diện lỗ hổng, dưới đây là danh sách chi tiết các nguy cơ bảo mật phổ biến nhất mà doanh nghiệp thường xuyên đối mặt trong môi trường làm việc kết hợp:
Rủi Ro Khi Sử Dụng Mạng Wi-Fi Công Cộng
Việc kết nối vào các mạng internet không dây tại quán cà phê, sân bay hay khách sạn thường không được mã hóa tạo ra điểm yếu nghiêm trọng trong cấu trúc bảo mật.
Nguy cơ: Kẻ xấu có thể dễ dàng thực hiện các cuộc tấn công để chặn bắt gói tin, đánh cắp tên đăng nhập, mật khẩu truy cập hệ thống công ty hoặc tài liệu kinh doanh mật của tổ chức. Khi nhân viên thao tác trên các mạng kém an toàn này mà không sử dụng mạng riêng ảo (VPN) hay lớp bảo vệ bổ sung, mọi thông tin nhạy cảm đều có nguy cơ bị lộ hoàn toàn.
Thiết Bị Cá Nhân Và Nguy Cơ Nhiễm Mã Độc
Các thiết bị di động hay máy tính xách tay mang ra ngoài văn phòng có nguy cơ tiếp xúc với các tệp tin kém an toàn, phần mềm bẻ khóa hoặc các hình thức tấn công giả mạo tinh vi.
Nguy cơ: Mã độc xâm nhập vào một máy trạm cá nhân có thể nhanh chóng lan truyền qua kết nối VPN nội bộ hoặc qua các thư mục được đồng bộ hóa lên hệ thống đám mây chung của tổ chức. Hậu quả là toàn bộ hệ thống dữ liệu của doanh nghiệp có thể bị tê liệt chỉ sau một cú bấm nhầm của nhân viên khi đang làm việc ngoài văn phòng.
Rò Rỉ Thông Tin Do Thao Tác Ngoài Ý Muốn
Sự tiện lợi của các nền tảng lưu trữ đám mây đôi khi dẫn đến việc tài liệu nhạy cảm bị chia sẻ nhầm đường dẫn công khai hoặc lưu trữ sai quy chuẩn phân quyền.
Nguy cơ: Nhân sự vô tình hoặc cố ý sao chép dữ liệu khách hàng, tài chính vào các tài khoản cá nhân tạo ra các điểm rò rỉ dữ liệu nằm ngoài tầm kiểm soát của phòng IT. Những sơ hở nhỏ này tích tụ lại có thể trở thành nguyên nhân lớn dẫn đến các vụ tranh chấp pháp lý hoặc khủng hoảng truyền thông khi tài sản trí tuệ bị thất thoát.
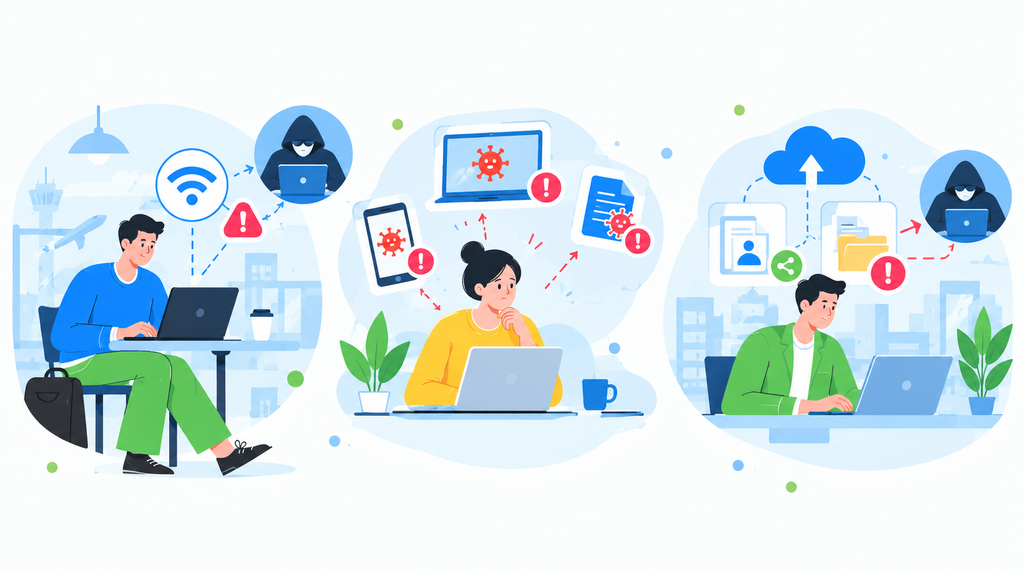
Chính vì vậy, việc ứng dụng các công nghệ phòng thủ chủ động giúp vô hiệu hóa kịp thời các mã độc tống tiền ngay khi chúng xâm nhập vào máy trạm từ các kết nối kém an toàn.
Xem thêm:Các thuật ngữ IT cấp cao quản lý cần biết khi chọn phần mềm
03. Tiêu Chí Lựa Chọn Giải Pháp Bảo Vệ Thiết Bị Đầu Cuối Hiệu Quả
Trước các mối đe dọa ngày càng tinh vi, việc trang bị các công cụ bảo mật cồng kềnh làm giảm hiệu suất thiết bị không còn phù hợp. Doanh nghiệp cần hướng tới các giải pháp bảo vệ thiết bị đầu cuối (Endpoint Security) đáp ứng các tiêu chuẩn cốt lõi:
- Tự động cập nhật và vá lỗi định kỳ: Hệ thống cần tự động nhận diện và xử lý các lỗ hổng phần mềm trên hệ điều hành cũng như ứng dụng bên thứ ba mà không làm gián đoạn công việc của nhân sự. Việc giảm thiểu thời gian chờ đợi thao tác thủ công giúp đội ngũ IT tiết kiệm đáng kể nguồn lực, đồng thời bịt kín các khoảng trống bảo mật trước khi người xâm nhập kịp khai thác.
- Phát hiện hành vi bất thường bằng công nghệ AI: Thay vì chỉ nhận diện dựa trên danh sách mã độc cũ, giải pháp hiện đại cần phân tích hành vi theo thời gian thực để ngăn chặn các dấu hiệu xâm nhập từ những giây đầu tiên. Công nghệ trí tuệ nhân tạo đóng vai trò cốt lõi trong việc nhận diện các biến thể mã độc chưa từng xuất hiện trên không gian mạng.
- Quản lý tập trung qua nền tảng đám mây: Giúp đội ngũ kỹ thuật dễ dàng theo dõi trạng thái an toàn của toàn bộ thiết bị trong tổ chức dù nhân sự đang làm việc ở bất cứ quốc gia hay địa điểm nào trên thế giới. Khả năng hiển thị toàn cảnh này giúp ban quản trị chủ động nắm bắt tình hình và đưa ra quyết định xử lý tình huống ngay lập tức khi phát hiện dấu hiệu bất thường.
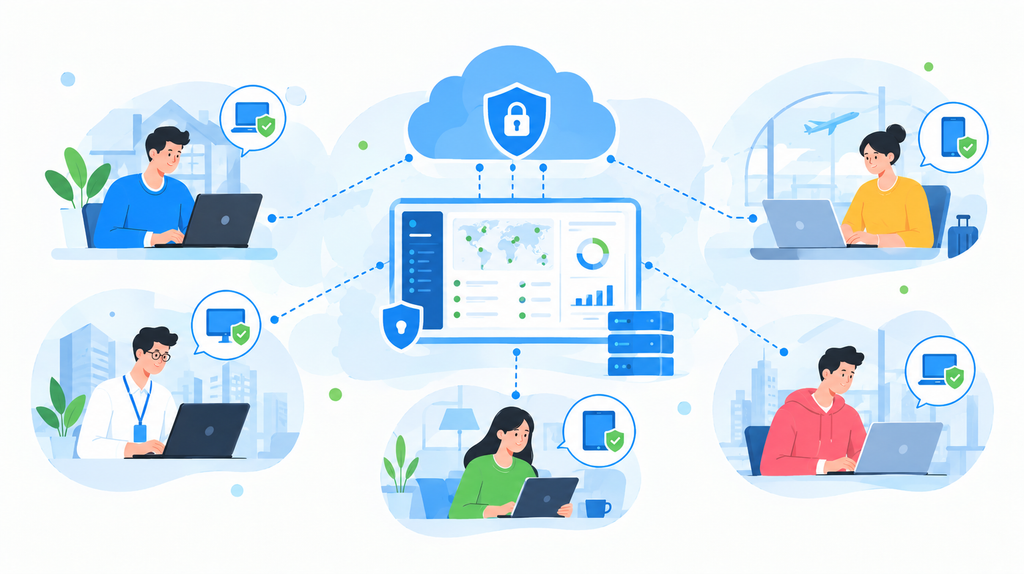
Thông qua nền tảng quản trị đám mây thông minh, đội ngũ IT có thể dễ dàng triển khai, kiểm soát và cập nhật chính sách bảo mật cho toàn bộ thiết bị từ xa chỉ với vài thao tác đơn giản.
04. Xây Dựng Hệ Thống Phòng Thủ Đa Tầng Với Bitdefender
Để giải quyết bài toán bảo mật một cách toàn diện và tối ưu hiệu suất, việc ứng dụng các nền tảng chuyên sâu mang lại nhiều lợi thế thiết thực cho doanh nghiệp trong mô hình Hybrid Work như giải pháp bảo mật toàn diện từ Bitdefender.
Quản Lý Tập Trung Toàn Bộ Thiết Bị
Hệ thống cung cấp cái nhìn tổng quan về trạng thái bảo mật của tất cả thiết bị trong công ty trên một giao diện duy nhất, điều này giúp ban quản trị dễ dàng thiết lập chính sách phân quyền và xử lý kịp thời các sự cố phát sinh. Mọi biến động về an ninh mạng trên các thiết bị của nhân viên đều được cập nhật theo thời gian thực để đội ngũ quản trị nắm bắt.
Vận Hành Nhẹ Nhàng, Tối Ưu Hiệu Suất Phần Cứng
Giải pháp được thiết kế với dung lượng mã tối ưu, hoạt động ổn định ở chế độ nền nên không gây tiêu tốn tài nguyên RAM hay CPU, đảm bảo nhân sự luôn có trải nghiệm mượt mà khi xử lý các tác vụ chuyên môn nặng như thiết kế, lập trình hay xử lý dữ liệu lớn. Điều này giúp triệt tiêu hoàn toàn tình trạng giật lag hay treo máy thường gặp ở các phần mềm bảo mật thế hệ cũ.
Công Nghệ Ngăn Chặn Mối Đe Dọa Thế Hệ Mới
Nhờ tích hợp các thuật toán học máy tiên tiến, giải pháp có khả năng vô hiệu hóa hiệu quả các hành vi tấn công mạng tinh vi và bảo vệ an toàn cho dữ liệu doanh nghiệp ngay cả trong môi trường kết nối công cộng kém bảo mật. Tấm khiên bảo vệ đa tầng giúp doanh nghiệp hoàn toàn yên tâm trước làn sóng tội phạm mạng không ngừng biến đổi.
Nhờ những ưu điểm vượt trội trên, gói giải pháp bảo mật Bitdefender cho doanh nghiệp luôn là lựa chọn hàng đầu được các chuyên gia công nghệ khuyến nghị để bảo vệ tài sản số trong kỷ nguyên số hóa.
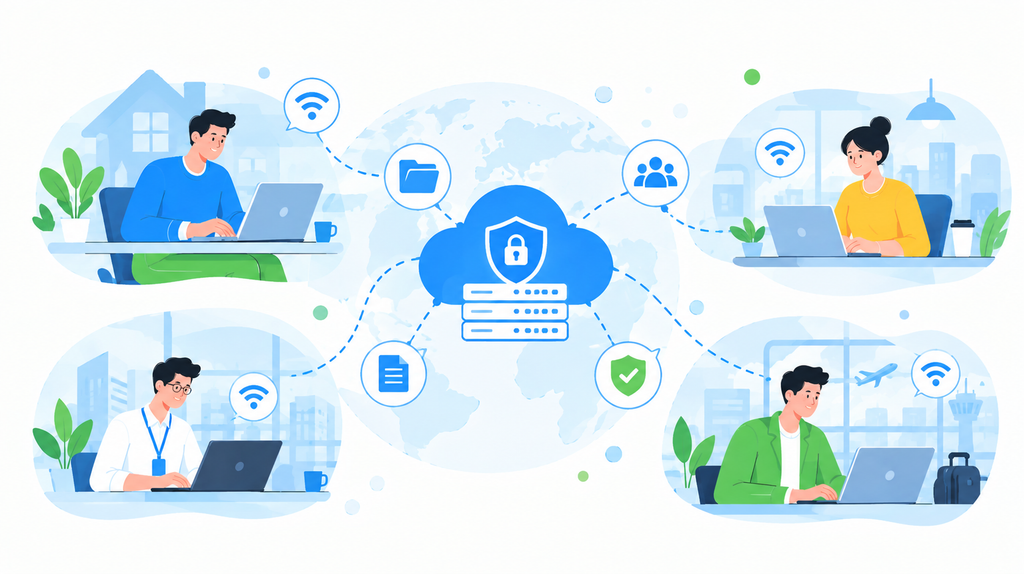
05. Các Chỉ Số Đo Lường Hiệu Quả Quản Trị Rủi Ro
Sau khi triển khai các tiêu chuẩn bảo mật mới, ban lãnh đạo cần thiết lập các chỉ số KPI cụ thể để đánh giá mức độ thành công thông qua các nhóm chỉ số trọng yếu:
- Tỷ lệ tuân thủ chính sách bảo mật: Đảm bảo 100% thiết bị kết nối vào hệ thống chung đều được cài đặt, kích hoạt tường lửa và cập nhật các bản bảo mật mới nhất. Chỉ số này phản ánh mức độ kỷ luật và nhận thức an ninh mạng của toàn bộ nhân sự trong tổ chức.
- Thời gian phát hiện và phản hồi sự cố: Đo lường khả năng tự động phát hiện, cảnh báo và cô lập lập tức các thiết bị bị nhiễm độc trước khi mã độc kịp lây lan rộng ra toàn mạng lưới. Tốc độ xử lý nhanh chóng giúp doanh nghiệp giảm thiểu tối đa thiệt hại tài chính và uy tín thương hiệu.
- Tính liên tục trong vận hành: Đánh giá mức độ ổn định, đảm bảo các lớp bảo vệ hoạt động hiệu quả mà không làm cản trở tiến độ công việc hoặc gây phiền toái cho nhân sự hàng ngày. Sự cân bằng hoàn hảo giữa tính bảo mật và trải nghiệm làm việc là thước đo quan trọng cho sự thành công của chiến lược chuyển đổi số.
Kết Luận
Mô hình làm việc kết hợp mang lại không gian phát triển linh hoạt, đồng thời đặt ra yêu cầu cao hơn về công tác quản trị rủi ro dữ liệu cho cấp độ lãnh đạo C-Level. Việc chủ động chuẩn hóa hạ tầng bảo mật với các giải pháp công nghệ tiên tiến kết hợp cùng hệ thống quản lý toàn diện chính là nền tảng vững chắc giúp doanh nghiệp bảo vệ tài sản số, củng cố lòng tin với khách hàng và duy trì lợi thế cạnh tranh bền vững.
Để xây dựng một chiến lược chuyển đổi số và bảo mật thông tin toàn diện và bền vững cho doanh nghiệp, ban lãnh đạo có thể tìm hiểu thêm các giải pháp chuyển đổi số tại T-Plus. Hãy liên hệ ngay với đội ngũ chuyên gia của chúng tôi để được tư vấn lộ trình quản trị rủi ro phù hợp nhất cho tổ chức của bạn!